來源:https://www.ithome.com.tw/news/123266
在網路的世界中,只要可以掌握某些重要的系統按鈕,例如,關鍵基礎設施重要的資安關鍵系統的話,就可以做到如同西漢時代的張良一樣,可以輕鬆達到「運籌帷幄之中、決勝千里之外」;如果想要輕鬆的制敵機先,效法蘇東坡在念奴嬌一詞中,對三國時代另外一位重要軍師周瑜,愜意地展現「羽扇綸巾、談笑間、強虜灰飛湮滅」的風采時。同樣地,只要你有能力好好利用網路世界的許多漏洞,甚至只要一行指令,就可以癱瘓一個國家的網路通聯,在網路世界中,成功將一個國家進行鎖國。
網路世界所面臨的風險,已經不遜色於真實世界的危險性,在各種惡意程式或者是可供利用的漏洞層出不窮的情況下,這些工具或漏洞,甚至已經是網路世界看不到、摸不到,卻會帶來實際損害的數位軍火。
因為,數位軍火威力強大,各國政府也陸續意識到,不僅要設法理解資安風險對於國家、政府、企業甚至民眾可能帶來的重大損害外,更紛紛透過制定各種資安專法的方式,延伸政府對於網路世界的風險管控能力。
相較於世界其他各國,臺灣在推動資通安全立法的發展的進程上,即便起頭不算晚,但因為後來面臨各種政治角力鬥爭,包括政黨輪替在內的政治因素,資安專法從第一版草案推出開始,到民進黨政府正式推出行政院版的《資通安全管理法草案》,一直到今年5月11日立法院三讀通過《資通安全管理法》,從法案提出到法案立法通過,其實大概花費有三年時間之久,許多原本比臺灣還晚推動資安立法的國家,反而更早完成相關的立法進度。
但如同行政院資安處處長簡宏偉所言,《資通安全管理法》的通過為臺灣資安發展畫下重要的關鍵里程碑,提供資安法規遵循的法源依據,並為未來臺灣資安發展的制度化、一致化奠基,也跟上世界各國的資安潮流,將攸關民生的各種關鍵基礎設施納入資安法的管理與規範中。
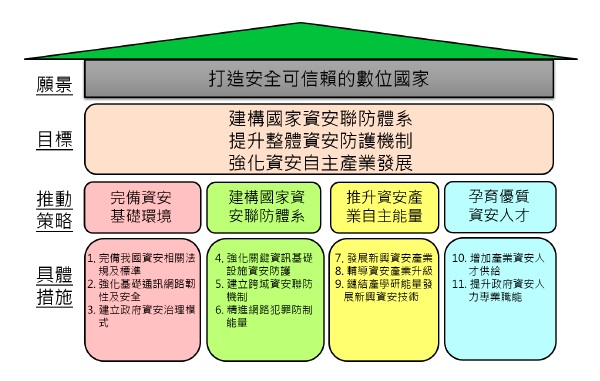
在2017年~2020年的「第五期國家資通安全發展藍圖」中,最終的目標就是要打造一個安全可信賴的數位國家,而《資通安全管理法》順利三讀過關,也為此打下良好的法制化基礎。(圖片來源/行政院資安處)
臺灣早於各國要立資安專法,政治角力讓立法進度落後各國
早在2015年5月,前朝政府在張善政擔任行政院副院長兼政府資安長的主政時間,便已經下令,委由當時的行政院資通安全辦公室,推出第一版的《資通安全管理法草案》,並對此召開多場的專家座談會。而先前的這個舉動,也為臺灣制定資安專法的旅程,邁開歷史性的第一步。
在這樣匯集各方意見的過程中,國際局勢也因為資安攻擊手法越來越複雜、威脅越來越巨大,挑戰更是日益嚴峻的情況下,其他國家更是陸續制定該國的資安專法,像是,德國在2015年7月,就由德國聯邦議會通過《資訊科技安全法》,主要是針對關鍵基礎設施的資訊系統安全性,並保護公民網路安全。
另外,美國在2014年,已經針對2002年制定的《美國聯邦資訊安全現代化法》(FISMA)進行大幅度修正後,並在2015年12月18日,通過新版的《網路安全法》,就是希望透過《安全資訊分享法》的修正,可以建立一個可以獲得早期資安預警的資安分享框架。
另外一個影響全球甚鉅的資安法規,就是歐盟歐洲議會在2016年4月27日公布的《歐盟通用資料保護規則》(GDPR),不僅因應科技發展,將許多現在科技的資訊列為個人資料(PII)的一環,例如:IP位址、Cookies或者是地理定位系統GPS的位址等,更將違法外洩歐盟民眾個資的罰則,依照情節輕重,從1千萬歐元或全球營收2%,提高到2千萬歐元或全球營收4%不等。
而GDPR預計在今年5月25日正式實施,對於全球以及許多臺灣企業在內,因應歐盟GDPR的個人資料保護規範,已經成為年度資安重大挑戰之一。其中,更牽涉到英國即將於2018年3月完成脫歐程序,因此,英國政府更在2017年9月4日,公布一套可以接軌GDPR的英國新版《資料保護法草案》,就是希望即便英國已經不再是歐盟的一份子時,但是基於地緣政治以及經濟市場等因素,英國也必須接軌歐盟重要的個資保護法令,否則,當英國置外於歐盟市場時,也將成為英國經濟國力逐步退步的時候,因此,英國制定法規接軌GDPR,則是必然的結果。
但隨著2016年3月總統大選,5月20日總統蔡英文就職後,歷經政黨輪替,民進黨政府更成為中國網軍鎖定攻擊的主要目標。也因為更深刻意識到,資訊安全甚至嚴重影響國家安全與發展時,執政黨更是大幅提高資訊安全的戰略位階,揭櫫「資安即國安」資安戰略目標,也預計在今年520總統就職時,對外公布「資安即國安戰略」。
為了推動資安專法,民進黨政府也透過行政院內部組織調整,於2016年8月1日成立行政院資安專責單位「資通安全處」,並由簡宏偉擔任處長一職。成立資安專責單位之後,後續資安專法的推動進度也陸續跟上進度,只不過,當時外界對於資安法草案有許多不同的建議與看法,行政院資安處光是為了蒐集各方建議與進行資安法草案條文內容的溝通,更是先後開過多場針對不同身分、不同產業為主的公聽會,希望藉由大眾共同集思廣益的方式,修正當時資安法草案中,外界有疑慮的條文與字句內容。
在2017年4月27日行政院送交政院版的《資通安全法草案》進到立法院審查,並於同年5月完成立法院一讀程序,同年11月出「司法及法制委員會」後,便排入朝野協商的議程中,最終,在今年5月11日完成立法院三讀程序,預計一個月內總統公布後,行政院會另外制定施行的時間,以及中央與地方政府在半年內同步適用該法時間。
近年來,中國積極介入網路世界,扮演網路強權的角色,並於2016年11月7日公布《網路安全法》,於2017年6月1日正式實施,在該法施行後,甚至帶來許多網路震盪,包括VPN的使用,網路實名制的推動和相關的網路信用評等機制,以及遍佈重要城市的網路監視攝影機等,中國民眾徹底成為沒有網路隱私的一群人。
整體而言,簡宏偉表示,《資通安全管理法》通過之後,為政府目前正在推動的許多資安事項,提供很好的法源依據和法制基礎,就如同資安法第4條提到,不論是資安人才培育、資安技術研發整合、資安產業發展或者是資安軟硬體技術規範等,都將由主管機關訂定相關的《國家資通安全發展方案》,目前則是以「第五期國家資通安全發展方案」作為參考依據。
此外,未來資安處也必須制定許多子法,包括《資通安全管理法施行細則》、《資通安全責任等級分級辦法》、《資通安全情資分享辦法》、《資通安全事件通報及應變辦法》、《特定非公務機關資通安全維護計畫》以及《公務機關所屬人員辦理資通安全業務獎懲辦法》等6個子法。
簡宏偉表示,6個子法草案從開始到今年四月,已經召開九場座談會,陸續和各界溝通,接下來,他們預計繼續召開五場座談會,將先前討論過的子法修正內容和各界討論。他強調,這6個子法,都是根據母法架構而成,有了更清楚的法律規定,會把程序制定得更為明確。