顯示具有 資安個案 標籤的文章。 顯示所有文章

2019年3月16日 星期六

《BEC 詐騙 》一封信丟了工作,還被雇主索賠 400 多萬台幣

根據 BBC 報導,一家蘇格蘭的媒體公司正在對遭企業郵件受駭 (BEC) 詐騙的前員工提告。本詐騙案中,該名員工收到幾封貌似董事總經理寄的電子郵件,要求員工進行電匯付款。該員工與直屬上司共同完成第一筆付款後,後續三次付款皆在直屬上司休假期間完成,損失總金額高達 19 萬 3,250 英鎊 (約台幣 780 萬)。該公司透過銀行挽救回 8.5 萬英鎊後,除了開除該員工咎責之外,還向其提告求償,追討尚欠的 10.8 萬英鎊,將損失歸咎於員工忽視銀行對電匯詐騙的安全警告。


別責怪員工遭到 BEC 詐騙! 
現在不該再責怪電子郵件詐騙的受害者,而應開始實行使用者培訓、安全控管和程序控管,避免企業郵件受駭事件再次發生。

提供員工免費的教育培訓

本案例中的員工表示,公司從未提供預防網路詐騙的培訓。該名員工如同其他員工一樣,一收到貌似來自高階主管的電子郵件,會希望儘快處理交辦的事項,因此沒有注意到郵件是假冒的。這種情況下,務必確保員工提高對此等攻擊的警覺,並留意電子郵件的真實性。應培訓員工在收到可疑或意料之外的電子郵件時,不去回應、開啟附件或是點擊連結。
趨勢科技 Phish Insight 可提供免費網路釣魚模擬及使用者培訓。您可以藉此服務,傳送測試的網路釣魚電子郵件給使用者,獎勵/表揚發現電子郵件可疑的員工,並針對有此需求的員工提供培訓。Phish Insight 免費提供所有企業使用。

加強電子郵件安全,預防 BEC 詐騙

BEC 電子郵件通常不含惡意附件或惡意網址,完全依賴社交工程。由於缺乏針對這類攻擊的安全控管措施,偵測十分困難。Office 365 的 Cloud App Security 採用兩種人工智慧 (AI) 方法偵測 BEC 詐騙。首先,專家規則系統會尋找社交工程和攻擊行為。其中一項規則,專門用在收到來自免費電子郵件網域的郵件時,將寄件人的顯示名稱與高風險使用者的名稱進行比對。機器學習模型則會自行決定使用何種規則,達到最準確的偵測效果。
寫作風格 DNA (Writing Style DNA) 可用來找出較不易偵測到的冒充行為,特別針對高階主管等高風險使用者的寫作風格,建立一套 AI 模型,從主管過去寄出的電子郵件擷取中繼資料。如果電子郵件的寄件人名稱與高風險使用者一致或是相似,郵件也並未遭到專家規則系統排除,寫作風格 DNA 會將郵件的寫作風格與高風險使用者的 AI 模型進行比對。其運作方式請參閱此短片。

程序控管

除了使用者培訓和安全控管之外,企業也應檢視電匯流程,務必要求經過雙重核准。FBI 亦提供額外的防護指南,加強企業對此類攻擊的防禦能力。
結合使用者培訓、安全控管和程序控管,我們可以遏止企業郵件受駭事件,避免高達 120 億美元的損失。
來源:https://blog.trendmicro.com.tw/?p=59718

2019年1月5日 星期六

北市衛生局遭駭一案調查公布,298萬個資被竊,10多個公部門與企業網站也遇害

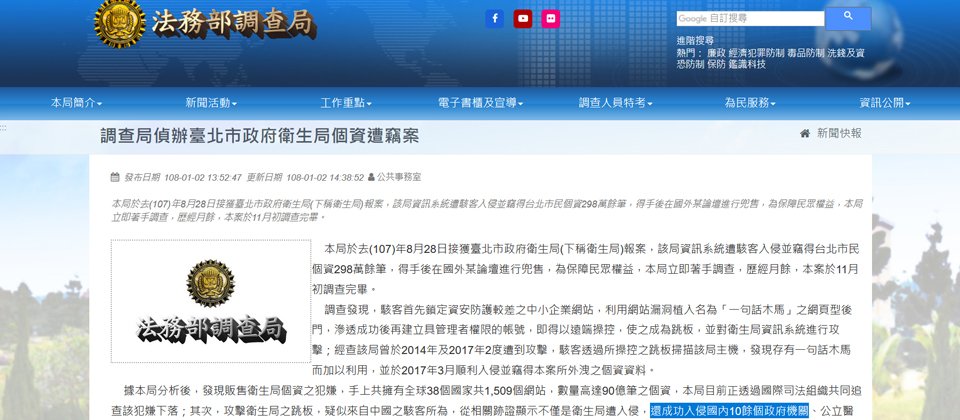
對於去年8月發生的北市衛生局個資遭竊一案,法務部調查局於1月2日公布調查結果,駭客共竊取298萬筆北市民個資,且遭竊時間是在發現的一年之前,同時還調查出臺灣還有10多個公部門與企業網站也遭入侵。


去年8月發生的臺北市政府衛生局個資外洩案,法務部調查局於今年1月2日,正式對外公布調查結果,共有約298萬的市民資料被駭客竊取,而調查的相關跡證中,也顯示臺灣有10多個政府機關、公立醫院、大學與企業網站被入侵。
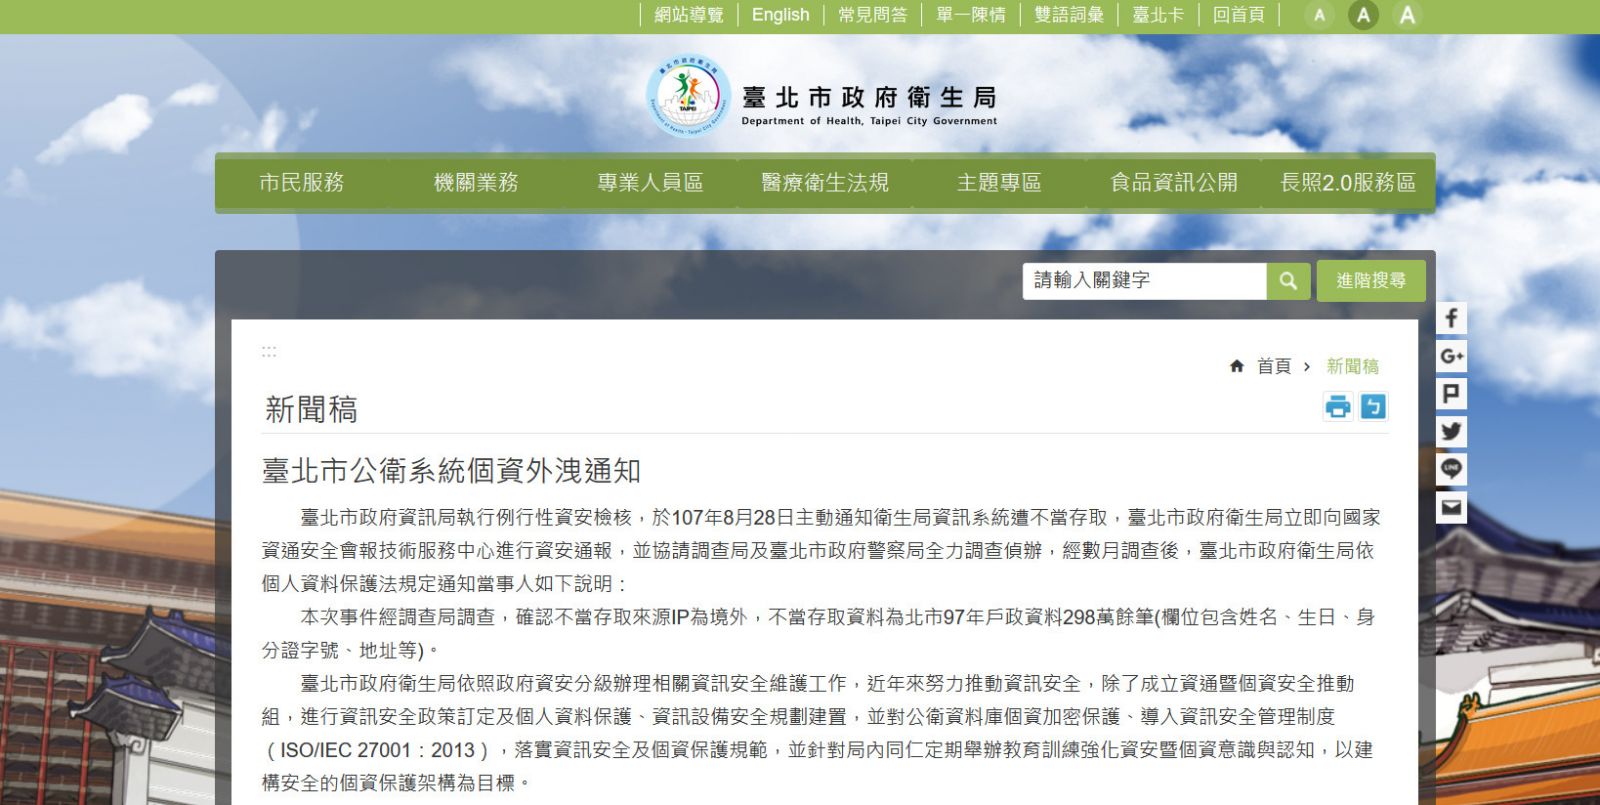
同時,臺北市衛生局也在同一日,發出公衛系統個資外洩的公告,說明了調查局的調查結果,確認不當存取來源IP是在境外,遭不當存取資料為北市97年度的戶政資料,數量達298萬餘筆,其中的資訊包含了姓名、生日、身分證字號、地址等。
關於這起事件,是因為去年臺北市政府配合行政院執行資安前瞻計畫,為盤點資安風險,由資訊局委託資安業者戴夫寇爾進行紅隊演練時所發現。
當時,在紅隊演練初期的情資蒐集階段,該業者就發現地下網站有人販售臺北市衛生局個資,當下通報給北市資訊局,市政府即依照資安通報程序作業,並在2018年8月28日由北市資訊局向調查局報案。後續,這起事件在同年9月於媒體前曝光,而調查局在歷經數月的偵察後,在同年11月初調查完畢,並於今年1月2日正式對外公告。
關於臺北市衛生局系統個資被駭,法務部調查單位這次揭露了相關攻擊流程。簡單來說,駭客先是入侵中小企業網站,利用網站漏洞在網站植入木馬,滲透成功後即建立具管理者權限的帳號,接著使之成為跳板,並向衛生局資訊系統發動攻擊。
值得注意的是,調查局特別指出,「駭客首先鎖定資安防護較差之中小企業網站,利用網站漏洞植入名為一句話木馬之網頁型後門」。這裡的一句話木馬,指的是在網頁中插入「一行」指令,利用網頁的GET或POST以傳送指令文字,然後這一行指令負責接收、解譯指令,並直接在網站執行。
關於這次個資外洩的時間點,在調查局的揭露的資訊中也有說明,臺北市衛生局曾在2014年與2017年遭到攻擊,駭客透過操控的跳板掃描該局的主機,發現木馬而加以利用,並在2017年3月,就已經入侵並竊取了個資。也就是說,這起個資外洩事件隔了一年多,才因資安檢測而被發現。
至於地下網站販售北市衛生局個資的罪嫌,調查局也有進一步分析,發現對方手上握有全球90億筆個資,來自全球38國及1,509個網站。因此,調查局正透過國際司法組織共同追查。然而,過去我們也曾看到資安公司揭露,在地下網站銷售大量外洩個資的人,有些是負責牽線的掮客,這部分調查局並未多做說明。
另一點要注意的是,調查局指出,成為攻擊衛生局跳板的小企業網站,疑似來自中國的駭客所為,而且,從這次調查的相關跡證中,不只是臺北市衛生局,還發現臺灣有10餘個政府機關、公立醫院、大學與上市公司網站遭入侵。至於部分國內媒體報導有近40個組織單位遇害,因此後續我們向調查局確認,他們僅表示偵辦單位提供的資料,就是調查局官方網站上所稱的10餘個。此外,對於這些機關、企業的名稱是否提供,他們則表示並未對外公布。
無論如何,這次的事件也該讓我們警惕,國內可能還有許多網站或系統被入侵,尚未被發現,等到調查時才知道被駭。而且,那些被植入木馬成為跳板的國內中小企業網站,也是需要被正視的問題,因為他們其實也成為攻擊事件的共犯。
同時,調查局也提醒,不只是中國駭客的威脅,近期還發現到俄羅斯與東歐等國家駭客,對臺灣網路的攻擊活動,有日益頻繁與嚴重的跡象,他們也將持續關注。
綜觀國際上針對醫療系統的個資竊取,在2018年發生的事件並不少,不只是臺北市衛生局,還有新加坡SingHealth醫療系統遭駭客入侵,有150萬人個資外洩,政府醫療網站HealthCare.gov的健保申報系統也遭駭,有7.5萬筆個資被竊取。顯然,醫療系統的個資竊取,將是全球都需關注的議題。
至於發生個資外洩的臺北市衛生局,他們也表示將提升資安防護,將從策略面、管理面與技術面下手,包括像是增加資安經費與資安人力,並由資訊局協助衛生局將系統移至更安全的環境,還有擴大資訊安全管理制度驗證範圍,加強資訊委外安全管理等,並期望完善資安監控機制,並做好資安事件處理。
臺北市衛生局也在1月2日,發出公衛系統個資外洩的公告,當中也說明了該次事件經調查局調查,確認不當存取來源IP為境外,不當存取資料為北市97年戶政資料298萬餘筆,包含姓名、生日、身分證字號、地址等。對此,臺北市衛生局也說明後續處理作為,將增加資安經費與人力,擴大資安管理驗證等,並希望從技術面建立更完善的資安監控,做好資安事件處理。(圖片來源:擷取自臺北市衛生局官方網站)
https://www.ithome.com.tw/news/127981?fbclid=IwAR2eZXH3zF9o67bohCxsercoKDlmH3AeyRlRNS8TmiTPeLSMKtBwoD5ljQk 

2018年12月29日 星期六

[新聞]史上最大宗 1.7億筆個資外洩

【綜合報導】台中檢調破獲史上最大宗個資外洩案!梁兆德個資蟑螂集團,涉從不詳管道取得全台一億七千萬筆全民個資,製成「客戶開發搜尋系統」販售給房仲,房仲可透過系統內建的駭客程式連線到地政機關,破解並海量比對,查出單一地主、屋主個資,包括總統蔡英文、首富郭台銘與天后蔡依林的個資,應也在內,檢調搜索帶回主嫌梁兆德、蘇慶典與房仲買家等六十二人,昨依違反《個人資料保護法》將蘇男、梁男聲押獲准,並續查資料外洩來源。

梁兆德集團取得的1.7億筆個資含括全民,恐連總統蔡英文、鴻海郭台銘、藝人蔡依林等名人都在內。資料照片

調查局航業調查處今年三月接獲檢舉,有不法業者販售大量個資牟利,檢調著手偵辦,發現主嫌梁兆德、蘇慶典販售「客戶開發搜尋系統」給房仲業者,檢調透過檢舉管道,取得此系統後實際操作,對系統資料庫的涵蓋範圍大為吃驚,前天發動搜索,查扣二十五套內建有民眾個資的電腦,據梁男等人表示,已售出三百多套,不法所得約六千萬元。 

調查局航調處查扣到二十五套筆電,均已裝設可搜尋全民個資的系統。許淑惠攝

建搜尋系統賣房仲

檢調指出,梁男、蘇男原任職房仲業,兩人取得一億七千萬筆民眾個資後,以此資料庫為基礎,針對房仲業者需求,撰寫「客戶開發搜尋系統V5.0專業版」軟體,交由共犯以「房仲開發利器」、「房仲省時尋人系統」名義,每套十五萬至二十萬元代價,兜售給全台房仲、地產開發等特定業者,供業者迅速掌握地主、屋主的聯絡方式。
法務部調查局偵辦科科長周台維解釋,一般房仲業者為找到地主,會用地號或房號向地政機關合法申請「第二類謄本」,但謄本只會顯示地主「去識別化」個資,包括姓氏、身分證字號前幾個數字,沒有全名及完整地址等聯絡方式。但使用這套系統時,業者只要將「去識別化」的個資輸入系統資料庫,即可模糊比對出全台符合條件的個資清單。 


連線地政比對屋主

周指出,使用者接下來只要輸入明確地號、房號,帶有駭客程式的系統即會連結到地政機關「土地增值稅前次移轉現值系統」,破解政府機關的「圖形驗證碼」程式,取得地主、屋主在「土地增值稅前次移轉現值系統」的姓名等個資,並比對先前「模糊比對」的清單,篩選查得正確的地主、屋主個資,包括全名、住址、電話、生日、服務公司等。
周台維表示,該個資外洩情況相當嚴重,從政府高員到一般民眾無一倖免,只要在搜尋系統輸入姓名,民眾個資全部一覽無遺,目前雖僅用於房仲業者,但根據查扣到的事證顯示,蘇男等人幾乎可替各行業客製化不同程式,「若被用於詐騙集團或討債集團,民眾受害情況將難以收拾!」
梁男、蘇男辯稱,當年從房仲主管手中取得這套系統,後來發現需求量很大,去年不再當房仲,改賣這套系統獲利,聲稱「這套系統是房仲業公開的祕密,很多房仲仰賴這套系統搶得先機,掌握客戶。」檢方未全然採信兩人辯詞,昨依違反《個資法》等罪聲押兩人獲准,買家請回,依法均最重可判刑五年。 

不斷更新疑有內鬼

檢調搜索發現,梁男、蘇男等人持續更新資料庫內容,連民眾健保、電信資料都有,檢調懷疑政府單位有內鬼販售個資,將擴大偵辦。指揮該案的檢察官林依成指出,個資外洩情形比想像中嚴重,去年他偵辦一起恐嚇取財案,嫌犯從中國返台被逮,身上被搜出相同資料庫,嫌犯供稱,是在中國深圳買到的。
內政部表示,二○一五年二月起為兼顧不動產交易安全與個資隱私,將任何人皆可申請的第二類土地登記謄本,以去識別化方式僅公開所有權人部分姓名、部分身分證字號。 

「賣15萬還真佛心」

對於此一搜尋程式,各大房仲業者昨都低調表示不知情。但有業者私下透露,「聽過透過銀行設定債權的資料庫系統,也有販賣一整台電腦,內建詳細查詢系統,要價約二十萬元。」業者透露,房市近兩年不景氣,業者需要多方面開發客源,「這類資訊系統,價格不算高,埋單的人不少。」
網友多質疑個資是從政府部門外洩。有網友諷:「這麼豐富的資料跟方便的系統才賣十五萬,還真佛心。」另有網友直言:「少將都在洩露國防機密了,這個算啥!」多數網友呼籲:「一定要清查來源跟去向。」 

販賣個資案例

2017/05
空軍新竹基地張姓上尉因負債,將基地官兵約400人的姓名、手機等個資交給錢莊抵押。新竹地檢署依違反《個人資料保護法》起訴張男
●抵押400筆個資,換取百萬債務的利息緩繳
2016/12
新莊某社區張姓保全將3本社區住戶個資名冊以每本600元賣給房仲,還蒐集其他社區名冊開價每本1200元。一審依違反《個資法》判2月
●賣數百筆,得款1800元
2015/06
大甲分局警員蕭炎宗受討債集團委託,以警局電腦查閱12筆個人資料,其中一筆收受3000元賄賂,貪污罪判刑5年8月定讞
●賣1筆,得款3000元
資料來源:《蘋果》資料室
資料來源:https://tw.appledaily.com/headline/daily/20170512/37647782/

2018年10月18日 星期四

[新聞]再傳臺灣食品貿易商受害,商業電郵詐騙平均每週一起

近日,刑事警察局預防科提醒,公司採購與會計人員特別注意,有網路犯罪集團監聽企業郵件內容一年,最後以偽冒詐騙手法,讓知名肉品公司被騙走540萬。這樣的網路威脅,去年已經為臺灣企業造成上億元的損失。
針對企業的電子郵件詐騙(BEC),身為企業高層主管、採購與財務負責人,可要當心!這是全球跨國貿易企業,都必須關注的郵件資安問題,臺灣也不例外。
關於這樣的網路攻擊,去年已經為臺灣企業帶來嚴重傷害,警方受理BEC詐騙案件共54件,平均每周就有一家企業遇害,而損失金額更是高達1億8736萬元。
本月15日,刑事警察局再次發出警告,因為9月底連續發生兩起事件,再次造成兩家貿易公司損失,金額為數百萬到數十萬元不等。
刑事局預防科表示,位於臺中的某知名肉品貿易公司,日前向巴拉圭供應商採購一批肉品,在9月22日收到對方以郵件通知,要更改匯款帳號,並要求7日內匯款,因此,於28日匯款17萬5千美元(約540萬元)。但是,在10月2日該肉品公司董事長,接獲巴拉圭供應商來電表示,尚未收到貨款。
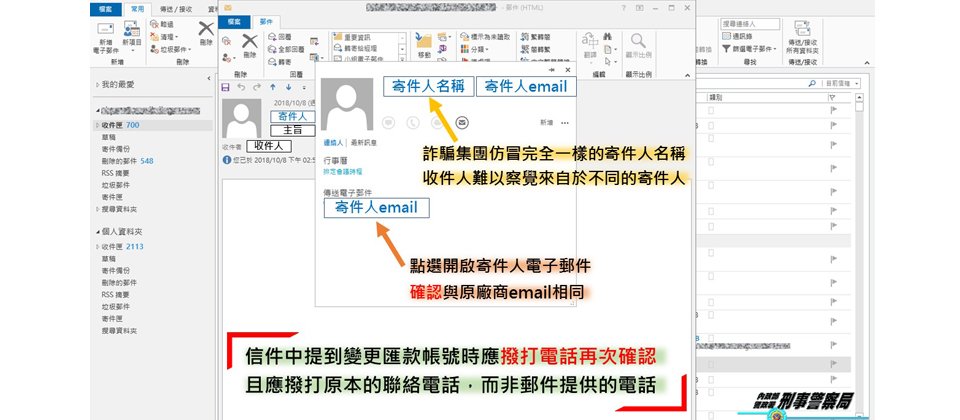
調查後才發現,與客戶往來的電子郵件信箱出現假冒,原本正確的電子郵件帳號是gr****m@ fi****pcion.com.py,但詐騙集團以使用者名稱相同,而網域名稱不同的電子信箱(gr****m@ fi****pcion-py.com),來混淆企業使用者。由於兩個電子郵件信箱很像,導致可能只看使用者名稱的聯絡人員,一時不察就會中招。
甚至,在過去1年多以來,由犯罪集團使用的偽冒Email,已經與肉品公司郵件往返數次,並模仿供應商口吻與稱呼方式,這也意謂著,犯罪集團監聽企業電子郵件帳戶已久,伺機而動,等到關鍵時刻要收受大筆金額貨款時,才突然要求變更匯款帳號,讓企業損失慘重。
另一家漁貨貿易公司也是如此,他們在9月23日向美國供應商訂購一批冷凍鯖魚,然後在27日收到變更匯款帳號的通知郵件,由於國外匯款需3至5個工作天,等到事後細查才發現是假冒的電子郵件,導致該漁貨公司損失66萬元。
在國際上,我們也不斷看到相關新聞,不論企業規模大小,都不能忽視這樣的網路威脅。像是去年底日本航空JAL對外坦承,網路犯罪者假冒出租波音客機的業者,導致他們被詐騙了3億8400萬日圓(約1億176萬元)。
由於這類BEC詐騙事件不斷讓企業受害,若是企業對於這類郵件詐騙手法還不熟悉,也請記住幾個原則,遇到「變更匯款通知」信件,務必從「第二管道」與對方確認。
無論如何,對於假冒電子郵件信箱的手法,用戶必須多加認識,而這些事件也顯示,企業郵件往來內容早被掌握,才會在關鍵時刻遭詐騙,因此,多方確認仍是降低郵件詐騙風險的關鍵。

認識「商務電子郵件詐騙」

商業電子郵件詐騙(Business E-mail Compromise,BEC),也簡稱BEC詐騙。
受害對象 : 與國外供應商或業務有所往來的企業,特別是製造、食品、零售、運輸等傳統類型產業,若資安警覺性較低,受害可能性高。
攻擊手法 : 根據美國FBI在今年7月發布的BEC詐騙統計報告指出,今年最熱門的BEC手法,包括:(一)入侵企業執行長或財務長的電子郵件帳號以進行詐騙,(二)偽裝成房地產的賣家,(三)入侵高層郵件帳號並索取報稅資料,(四)偽裝成企業供應鏈,(五)或是冒充律師事務所客戶,以變更匯款帳戶等,提醒企業必須小心。
資料來源:https://www.ithome.com.tw/news/126447?fbclid=IwAR0dY3ox57bMoDC0T9_ha0qwKDSdl0kSD4_YiMfgAAKiL2d7Vpgv7QXLH6E

2018年10月11日 星期四

《APT 攻擊》南韓爆發史上最大駭客攻擊 企業及個人用戶電腦皆停擺


3 月 20 日當天,南韓三家大型銀行和兩家最大電視台因為遭到目標式攻擊而陷入癱瘓,造成許多南韓人無法從 ATM 提款,電視台人員無法作業。
南韓爆發史上最大駭客攻擊,社交工程信件樣本
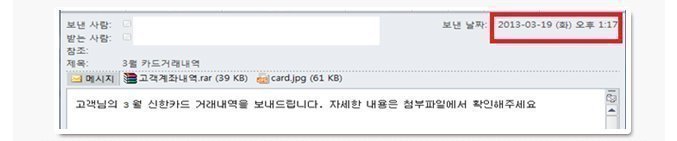
【2013 年03月21日 台北訊】駭客針對南韓主要銀行、媒體,以及個人電腦發動大規模攻擊,截至目前為止,趨勢科技已經發現多重攻擊。駭客主要針對南韓主要銀行與媒體的補丁更新伺服器(patch management server)佈署惡意程式,造成受攻擊企業內部的電腦全面無法開機,作業被迫停擺;另一攻擊則針對南韓的企業網站,有的網站遭攻擊停擺,有的網站則是使用者造訪該網站都會被導向位於海外的假網站,並被要求提供許多個人資訊;此外,駭客並針對個人用戶發動電子郵件釣魚攻擊,假冒南韓銀行交易記錄名義,誘騙使用者下載內含木馬程式TROJ_KILLMBR.SM的執行檔,使用者電腦開機區遭到覆蓋,導致使用者無法開機。
attack
趨勢科技內部偵測到的針對企業內部的目標攻擊,目前已知受影響的企業主要為銀行以及媒體。這波攻擊以企業補丁更新伺服器(Patch Management Server)為標的,駭客成功入侵受害企業的補丁更新伺服器佈署惡意程式,該惡意程式會隨著企業員工電腦定期下載補丁(Patch) 而散佈至企業內部,造成企業內部電腦全面停擺,無法進行作業。
另一個攻擊則針對企業網站進行攻擊,目前已知南韓知名企業網站遭到入侵,並恐有被植入不明惡意程式之可能。除了企業之外,駭客並針對銀行使用者展開一波社交工程陷阱( Social Engineering)郵件攻擊。駭客透過一封假冒南韓銀行的信件,信件內容表示為使用者的交易記錄,要求使用者打開附件,附件內容其實為一個執行檔,一旦使用者下載執行後,將被下載一個名為TROJ_KILLMBR.SM的惡意程式,電腦開機區的所有資訊將被覆蓋,導致電腦無法開機。
趨勢科技表示,此惡意連結已遭趨勢科技封鎖。但值得注意的是,不排除駭客會展開另一波新的攻擊。根據過往的案例分析,許多網路釣魚(Phishing)電子郵件看起來可能跟原公司的電子郵件一模一樣。使用者應該仔細閱讀電子郵件,而且去驗證電子郵件內容的正確性。除此之外,勿隨意開啟郵件中所附的連結或檔案,更勿輕易提供個人資料。

趨勢科技Deep Discovery在第一時間即已偵測到此社交工程郵件攻擊,並偵測其內含HEUR_NAMETRICK. B 惡意檔案。趨勢科技呼籲用戶使用最新病毒碼,以提供相對應的防護。更多Deep Discovery相關訊息請參考
更多與此攻擊相關訊息請參考
*APT 攻擊案例:[線上小學堂]南韓青瓦台攻擊事件

補充說明
事件概要
週三(3/20)韓國多家銀行與三大電視臺內部的電腦無法開機,有一些電腦螢幕顯示骷髏頭的圖片與自稱為“WhoIs”團隊的警告資訊,這些現象顯現有駭客組織發起此次攻擊,但是也有一些人相信這是來自朝鮮的報復行動。

目前已知受害者:
電視臺
銀行
–          KBS-          MBC-          YTN–          新韓銀行-          農協銀行-          Jeju

攻擊手法

此次攻擊具有典型APT特徵,包括魚叉式網路釣魚(Phishing)郵件、水坑攻擊(Watering hole)與自我毀滅等。
  • 魚叉式釣魚郵件
    • 利用郵件傳送惡意程式,連接以下的惡意網站
      • hxxp:// www. Clickflower. net/board/images/start_car.gif
      • hxxp:// www  .6885 .com/ uploads/fb9c6013f1b269b74c8cd139471b96fc/feng.jpg
  • 受感染的電腦被用來作為跳板,攻擊者進一步滲透內部重要伺服器,包括補丁管理系統與網站伺服器
  • 水坑攻擊(Watering hole) – 這是最近的一種攻擊方式,攻擊者侵入目標族群經常訪問的合法網站或伺服器並植入惡意程式,當使用者訪問了這些網站,就會遭受感染。最近的例子是蘋果內部電腦遭受漏洞攻擊,攻擊者在iPhone開發者論壇植入惡意程式,訪問的使用者以蘋果軟體的開發人員為主。這些開發人員齊聚在這個論壇,就像聚集在沙漠中的水坑一樣。
    • 韓國企業的補丁管理伺服器與合法網站被入侵,連接的電腦都感染了惡意程式。
    • 自我毀滅 – 複寫電腦的Master Boot Record (MBR),讓後續的分析調查難以進行

影響

–          業務運行中斷
  • 銀行:ATM、網銀、銀行運維都停擺
  • 電視臺、媒體:媒體向外播送的內容無法更新,公開網站無法連接
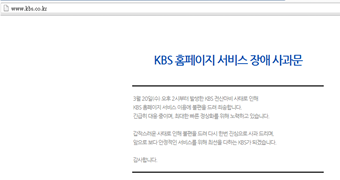
  • KBS網站目前依然無法使用
    KBS網站目前依然無法使用
    KBS網站目前依然無法使用
–          受感染機器上的資料無法回復

[APT 攻擊周爆]

每天 100 次陷阱~一封尋常的工作信,輕易竊得政府機密
APT 攻擊社交工程信件樣本根據趨勢科技統計,一般員工平均每個工作日會收到100封電子郵件,等於我們每天有100次掉進駭客陷阱的風險。 本案例的信件,假冒寄件人,偽造公家單位、企業行政部門幾乎人手一張的辦公日曆表檔案,連寄件人應該稱呼收件人「老師」都沒弄錯,犯罪手法的精準度令人不寒而慄。

[災難結果]

APT 駭客並非隨機攻擊,而是事先摸清受害者的人際網絡,精心挑選攻擊對象,「客製化」信件內容,像本案例這種再正常不過的信件主旨和 Excel 附件,隱藏惡意程式,卻能輕易躲過一般垃圾郵件過濾機制,內容又是工作上重要或實用的資訊,吸引收件人開啟,只要點兩下滑鼠,政府機密就成為駭客囊中物了。
想了解更多關於網路安全的秘訣和建議,只要到趨勢科技粉絲網頁 或下面的按鈕按讚
◎延伸閱讀
影片說明:APT 攻擊駭客攻擊手法模擬~社交工程攻擊(Social Engineer)過程重現
APT 攻擊

2018年9月16日 星期日

[新聞]暴力破解Google帳號竊個資 盜轉網路銀行數百萬元

刑事局今年7月初接獲銀行及2名被害人報案,指網路銀行帳戶內存款遭盜轉一空,損失合計200多萬元;因嚴重影響國內金融交易秩序,警方組成專案小組全力積極偵辦,5日將31歲黃姓男子等8嫌逮捕到案,並持續清查被害人數中。
警方調查,黃嫌以許多民眾把電話號碼作為Google帳號及密碼的習性,以暴力猜解方式破解不特定民眾Google帳號,登入Google雲端取得被害人存放於雲端的身分證件、金融往來資料及密碼等資料,再交由其蔡姓女友、陳姓友人假冒被害人,向銀行客服變更存戶的聯絡電話成為他們所持用的人頭電話。
黃嫌以人頭電話接收網路銀行的動態密碼,登入被害人帳戶後,將裡面的錢盜轉帳至其他嫌犯的人頭帳戶內,再由車手進行提領。警方昨至北市、桃園、台中市執行搜索、拘提行動,現場查扣筆記型電腦、手機、隨身碟、存簿、提款卡、大陸提款卡、詐騙用個資、少量安非他命等,後續將擴大清查其他被害人及銀行。
警方指出,Google等帳號為智慧型手機必備帳號,已成為民眾日常往來重要數位資產之一,籲請網友切勿設定易於猜解的帳號密碼,或將個資、密碼及私密檔案存放雲端,避免因帳號遭人破解後,取得相關資料用於詐騙或其他非法用途;另民眾如發現銀行帳戶存款有遭盜領異常情形,請立即向申設銀行反映及報案。
source:https://www.chinatimes.com/realtimenews/20180906001701-260402

[新聞]偷了360億的國際天才駭客,竟栽在台灣

兩年前,轟動全台的一銀ATM吐鈔案,今年駭客集團首腦在西班牙落網。直到破案,外界才知道,這個讓全球100家銀行受害的國際駭客集團,破案關鍵就是台灣。
還記得兩年前夏天,第一銀行22家分行,41台ATM自動吐鈔8千多萬,有如科幻電影的電腦駭客劫鈔案嗎?(延伸閱讀:三大管道 讓一銀ATM受駭)
時隔兩年多,犯罪集團主嫌,被國際警察形容為電腦天才的烏克蘭籍Denis K在西班牙落網。根據歐洲警方的調查,5年之內,Denis駭入40多國、100多家銀行的系統,偷走超過10億歐元贓款,而台灣是這個集團犯罪最遙遠的地方。
為什麼病毒會遠渡重洋到台灣?故事,要從一個失誤開始。

病毒如何遠渡重洋?

依規定,銀行必須保存電話錄音半年,在清洗掉錄音之前,需要重聽一次。失誤就發生在,一銀倫敦分行行員用中毒的個人電腦,登錄電話錄音系統。就是這樣的一個小動作,讓病毒以錄音系統為跳板,進入了銀行主系統。一旦可以連到主系統,就開始在公司內部流竄。(延伸閱讀:APP不安全 五招遠離駭客)
法務部調查局資通安全處科長劉嘉明說,這群駭客的手法並不特別,用的就是俗稱的社交工程。冒充合法公司,向銀行職員發送帶有惡意附件的電子郵件,若有人下載惡意郵件的附件,犯罪集團就可遠端控制受害者的受感染電腦與網路設備,並入侵內部銀行網路,進而控制ATM。
歐洲警方發現,Denis集團犯案已超過5年,之所以一直到台灣才栽跟斗,是因為熟悉銀行「息事寧人」的潛規則。他的犯案金額控制在「銀行不須通報主管機關」的額度內。金管會當初重罰一銀1,000萬,也是因為一銀出事後,反應太慢。
但是,歐洲犯罪集團沒想到的是,台灣地狹人稠,早在銀行報案前,已有熱心的民眾報案了。密布的街頭攝影機,還原車手來去的路線,透過清查飯店住宿紀錄,讓這群19位車手無所遁逃。甚至還有車手在小吃店落網。除了台灣抓住的3人,這些車手陸續在美國、白俄羅斯、英國落網。(延伸閱讀:北韓駭客為什麼能力那麼強?)
兩年轟動全台的一銀ATM吐鈔案,今年駭客集團首腦在西班牙落網,破案關鍵就是台灣。(天下資料照)

台灣立功,找到車手集團頭目

「台灣找到車手集團的頭Babii,是這次主嫌落網的關鍵,」一銀案主辦檢察官台北地檢署李彥霖說。他將以一銀案代表台灣角逐國際檢察官獎。
李彥霖說,台灣先抓到在台北火車站置物櫃取款的車手,循著通聯紀錄,找到了Babii。8000萬贓款,Babii負責處理6000萬。外交處境困難的台灣,後來透過日本協助,發布全球通緝。
一年多後,Babii在白俄羅斯落網。他與Denis的通聯紀錄與台灣檢調挖出的兩支惡意程式Carbanak和Cobalt,建立了直接證據,因而連結上Denis。
因為證據確鑿,這位天才駭客才落網,他坦承吐鈔、滅證的程式都是他寫的。
問檢調偵辦一銀案最困難的地方是什麼?劉嘉明說,就是要從龐大的資料裡抓出惡意程式,重建病毒入侵的路徑,還要恢復作案後被主嫌刪除的檔案。他說,這個案子每天約產生一千萬筆紀錄,一銀從中毒到遠端發動攻擊,需要分析半年,資料量高達18億筆。
檢察官李彥霖則透露,當時為了調查有沒有內賊。調查員反覆查看22家分行的錄影帶。一銀案當時發生一件案外案,內湖有位老翁撿到錢,檢調花了很多時間調查與老翁同姓的行員,與老翁有無親戚關係,是否有勾結,任何蛛絲馬跡都不放過。最後確認,真的只是一個無心的疏忽。
圖為法務部調查局資通安全處科長劉嘉明。(王建棟攝)
問電腦高手劉嘉明,台灣企業應該從一銀案學到什麼教訓?

駭客已經能控制自動駕駛

他提醒,第一,企業應該改變思維,因為一次損害可能讓多年獲利毀於一旦,所以不要忽略資安的重要性。第二,企業必須認知,資訊與資安人員不同,不要認為資訊人就可以做資安。第三,即使取得認證,國際資安威脅一日數變,資安人員必須即時更新設備與最新知識,必要時應該請專業團隊做輔導,也要做好紀錄儲存。(延伸閱讀:被抓的駭客與抓人的警察,17年後合作賺資安財!)
「許多駭客攻擊方式,還是透過人(譬如:郵件釣魚),幫員工做訓練有其必要性,」他強調,企業不妨常做模擬演練,關鍵是不要美化數據,才能確實防範。
劉嘉明也提醒,隨著科技發展,最近國際上不少新型態的犯罪已經出現。譬如:已經有駭客遠端控制自動駕駛,要求贖金;物聯網系統也有遭到遠端入侵,導致個資外洩的案例。
「每家企業都可能成為一銀,」劉嘉明提醒,一銀在此案是受害者角色。
而在這個數位時代,危機就在每個人的身邊。(責任編輯:吳凱琳)
來源:https://futurecity.cw.com.tw/article/295&utm_source=cw_fb&utm_medium=social

偷了360億的國際天才駭客,為什麼栽在台灣?

兩年前,轟動全台的一銀ATM吐鈔案,今年駭客集團首腦在西班牙落網。直到破案,外界才知道,這個讓全球100家銀行受害的國際駭客集團,破案關鍵就是台灣。

分析半年,資料量高達18億筆。
檢察官李彥霖則透露,當時為了調查有沒有內賊。調查員反覆查看22家分行的錄影帶。一銀案當時發生一件案外案,內湖有位老翁撿到錢,檢調花了很多時間調查與老翁同姓的行員,與老翁有無親戚關係,是否有勾結,任何蛛絲馬跡都不放過。最後確認,真的只是一個無心的疏忽。
圖為法務部調查局資通安全處科長劉嘉明。(王建棟攝)
問電腦高手劉嘉明,台灣企業應該從一銀案學到什麼教訓?

駭客已經能控制自動駕駛

他提醒,第一,企業應該改變思維,因為一次損害可能讓多年獲利毀於一旦,所以不要忽略資安的重要性。第二,企業必須認知,資訊與資安人員不同,不要認為資訊人就可以做資安。第三,即使取得認證,國際資安威脅一日數變,資安人員必須即時更新設備與最新知識,必要時應該請專業團隊做輔導,也要做好紀錄儲存。(延伸閱讀:被抓的駭客與抓人的警察,17年後合作賺資安財!)
「許多駭客攻擊方式,還是透過人(譬如:郵件釣魚),幫員工做訓練有其必要性,」他強調,企業不妨常做模擬演練,關鍵是不要美化數據,才能確實防範。
劉嘉明也提醒,隨著科技發展,最近國際上不少新型態的犯罪已經出現。譬如:已經有駭客遠端控制自動駕駛,要求贖金;物聯網系統也有遭到遠端入侵,導致個資外洩的案例。
「每家企業都可能成為一銀,」劉嘉明提醒,一銀在此案是受害者角色。
而在這個數位時代,危機就在每個人的身邊。(責任編輯:吳凱琳)

2018年9月8日 星期六

【比勒索軟體更危險】從臺灣BEC詐騙實例看駭客攻擊手法

近年來,內政部警政署刑事警察局已經公布兩起電子郵件詐騙案例,也讓我們實際見識BEC詐騙所用的手段。
內政部警政署刑事警察局科技研發科股長羅國良表示,像是在2016年10月,內政部警政署刑事局與台新銀行,成功攔阻一起商業電子郵件詐騙案,這樁詐騙的金額高達1億5,360元,為近期損失規模最大的事件。
這起事件是因為台新銀行的行員發現,某存款帳戶於105年10月26日,突然有1億5,360萬元款項的入帳,而該戶頭之前並未有鉅額款項的交易紀錄,由於疑似不法異常交易,因此,透過聯防機制聯繫165反詐騙諮詢專線,經員警依經驗判斷,立即通知台新銀行啟動圈存機制,將未及領出的款項凍結。
之後經過深入調查才知道,原來是香港某投資公司會計陳小姐,誤信了歹徒寄出的詐騙電子郵件,信件內容係假冒負責人要求,儘速將鉅額款項匯予指定帳戶。由於歹徒使用的電子郵件信箱,偽裝成公司負責人很相像的電子郵件信箱,讓陳小姐誤以為是真是大老闆寄出的信,因此依信件內容指示,將480萬美元(約新臺幣1億5,360萬元)匯款至歹徒指定之存款帳戶。
另一起事件是在2016年11月,內政部警政署刑事局接獲趨勢科技情資,有國內某傳產廠商與俄羅斯合作業者之間的交易郵件,被駭客竊取並竄改郵件內容的情形。由於掌握到相關證據,因此刑事警察局主動出面,與該臺灣廠商聯繫,並請他們與俄羅斯客戶確認,才阻止這次九萬美元,約合新臺幣300萬元的交易金額損失。
羅國良指出,在這兩次事件中,交易雙方都是處於不知情的狀況,而趨勢科技通報的這起案件,也是等到臺灣廠商接獲刑事警察局的警示電話才知曉。
這起案件是假冒臺灣廠商聯絡窗口,要求變更匯款帳號,郵件中竄改了寄件帳號,郵件回覆是指向一個偽裝與寄件者相像的電子郵件信箱,甚至隔天還寄出附上假收據的郵件,來增加取信於俄羅斯業者的聯絡窗口。
刑事局之所以能快速掌握詐騙證據,是因為詐騙者使用的是一個名為YOPmail的免費臨時信箱服務。市面上這類可拋棄式信箱、一次性信箱不少,像是YOPmail的特色是,郵件最多保留5日後刪除,不留證據,但登入這個網頁信箱也不需要密碼,因此,任何人只要知道信箱帳號,就能檢視。
趨勢科技中小企業事業部協理黃家寶也提出進一步說明,因為事件中的俄羅斯廠商就是他們的客戶,他們先從郵件遞送過程發現端倪,有問題的信件被趨勢郵件閘道產品偵測為有BEC詐騙的風險,然後循線找到駭客使用的YOPmail信箱與內容,因此能掌握到郵件內容是在詐騙的證據,發現詐騙款項尚未得手,趕緊聯繫刑事警察局來處理並提供相關證據。
黃家寶也提到,這次是剛好在遇害時間內,發現駭客使用的是一次性郵件信箱,並得知其內容,否則一般無法舉證如此詳細。
從上述兩個例子來看,國內很早就有聯合金融機構和警察機關的警示帳戶聯防機制,可縮短對詐騙案件的處理時程,以即時阻斷民眾被詐騙款項被歹徒提領。
另外,刑事警察局為加強打擊科技犯罪能量,在2015年時,也與資安廠商趨勢科技簽訂合作備忘錄,透過不定期的情資分享,期望能防範網路犯罪於未然。
然而,這些提前預防的案例相當少見,大多數企業都是受害之後,才開始進行後續調查。因此企業本身還是要提高警覺,不要疏於公司資安保護及交易匯款確認。

快速認識「商務電子郵件詐騙」

商業電子郵件詐騙(Business E-mail Compromise,BEC),也簡稱BEC詐騙。
 受害對象  與國外供應商或業務有所往來的企業,尤其是製造、食品、零售、運輸等傳統類型產業,資安警覺性較低,受害可能性高。
 五種常見BEC詐騙方式 
場景一 駭客假冒海外供應商以要求企業付款。
(網路犯罪分子假冒國外客戶E-mail,要求變更匯款帳號,導致公司匯款至詐騙用帳戶。或者是假冒臺灣公司名義發送E-mail給國外客戶,導致國外客戶匯款至詐騙用帳戶。)
場景二 駭入企業高階主管的電子郵件帳號,並假冒其名義要求企業內部的財務經理人匯款。
(網路犯罪分子假冒老闆E-mail,像是CEO、CIO、CFO,向公司會計要求需緊急處理某筆電匯。)
場景三 與客戶聯繫的企業窗口電子郵件帳號被駭,並假冒其名義要求供應商付款。
(網路犯罪分子竊取公司企業窗口甚至負責人電子郵件,直接寄送偽造內容的信件,致使對方匯款至詐騙用帳戶)
場景四 駭客假冒律師或事務所的代表,宣稱要處理緊急事件而要求匯款,可能選在工作日的最後一天發信給受害者。
場景五 同樣是駭入高層主管郵件帳號,假冒其名義發信給內部的人事或審計主管,要求彙整提供所有員工資料。
 BEC詐騙流程的四個階段 
階段1 確認目標
駭客從網路上或展場中,蒐集到各企業大老闆或企業窗口的聯繫資訊,以及各式相關資訊。
階段2 潛伏觀察
駭客透過入侵或釣魚手法成功取得企業郵件登入帳號密碼,或透過惡意軟體側錄使得雙方通信內容一覽無遺,掌握公司財務對象、大老闆行程與交易資訊,等待時機攻擊。
階段3 正式發動攻擊
在國內企業與國外廠商交易快完成前,中斷廠商之間的通訊,向是Reply-to的寄件者至竄改的假冒E-mail,並假冒出口商要求變更匯款帳號,或是假冒大老闆名義向公司會計要求匯款。
階段4 取走匯款
待企業上當匯款之後,將款項提領一空,或是再匯至第三個國家地區銀行或第四個國家地區銀行。
資料來源:美國FBI犯罪申訴中心IC3,iThome整理,2017年9月

注意竄改Email帳號的偽裝手法

竄改Email手法|字形混淆變化
竄改Email手法|字元加減變化
竄改Email手法|位置調換與直接假冒
基本上,網路犯罪分子往往使用名稱非常相似的假電子郵件帳號,例如將帳號中的英文字母「l」改成數字「1」,英文字母「o」改成數字「0」,甚至是英文字母「m」改成「rn」的方式。還有的手法是在帳號不顯眼處增減1字,或是將網域名移到@前方來魚目混珠。
使用者不論是在寄信、回信時,可以多確認一下寄件者的電子信箱是否正常。另外也要提醒,也有駭客是駭入企業使用的電子郵件系統,或盜取使用者帳號,由於對方是使用真正的郵件帳號發信,會更難防範。

面對BEC詐騙,企業該採取的5大行動

行動1 收到匯款變更通知,務必第二管道確認:
對於經常往來國外廠商突然變更收款帳戶,或是變更出貨地等情況時,應提高警覺,確認是否為正確郵件,最好要以電話等方式聯繫,做為雙重認證機制。
行動2 增強內部稽核流程:
合作廠商若要變更匯款資訊,企業內部是否也要制訂相關SOP,像是需要經由公司另一位人員複核。對於公司主管來信,各單位也應確認是否為正確郵件,如有金錢與重要資料交付有關,其他通訊管道聯繫確認。
行動3 提升員工資安意識:
被害廠商疏於交易匯款確認,為深化員工的資安意識,可加強人員對釣魚郵件與BEC詐騙的認識,或是增加社交工程詐騙演練,到養成一些簡單的預防動作,例如確認電子郵件寄件來源。
行動4 強化企業資安防護:
被害廠商疏於公司資安保護,應強化公司電腦資安維護,減少駭客入侵、木馬程式植入之機會。
行動5 檢舉報案:
一旦察覺任何詐騙事件,立即報警或向165反詐騙專線檢舉。

《BEC 詐騙 》一封信丟了工作,還被雇主索賠 400 多萬台幣

  2019 年 03 月 13 日     Trend Labs 趨勢科技全球技術支援與研發中心     企業資安 ,  變臉詐騙/執行長 CEO詐騙/BEC- Business Email Compromise企業郵件受駭詐騙 根據 BBC 報導,一家蘇格蘭的媒體公司...